Azure Bastion News
In diesem kurzen Blogbeitrag beschreibe ich die verschiedenen SKUs von Azure Bastion und ihre Funktionen. Außerdem stelle ich die neuen Features der „Standard“-SKU vor, wie
- IP-basierte Verbindung
- Native Client-Unterstützung
!Wichtig! Beide Features befinden sich in der Preview.
Azure Bastion
Azure Bastion ist der wichtigste Dienst, wenn es um Remoteverbindungen geht, bei denen kein VPN oder Ähnliches genutzt werden kann. Azure Bastion arbeitet als Reverse Proxy und ist vollständig in das Azure-Portal integriert. Ihr könnt euch direkt mit VMs (Port 3389 oder 22) verbinden, die in Azure gehostet werden und sich im selben vNet befinden oder über vNet Peering angebunden sind.
Ich liebe dieses Feature und setze es oft in den Umgebungen meiner Kunden ein, weil es
- schnell
- sicher
- einfach
ist. Aber es gibt auch eine Schattenseite: Azure Bastion ist nicht der günstigste Dienst, für die Basic-SKU zahlt ihr etwa 140 €/Monat, ohne den Egress-Traffic. Aus anderer Perspektive ist es jedoch ein vollständig verwalteter Dienst, und ihr zahlt für einen Dienst mit den oben genannten Eigenschaften.
Okay, schauen wir uns die neuen Preview-Features an. Bevor wir starten, müssen wir uns die verfügbaren SKUs ansehen. Azure Bastion gibt es in zwei verschiedenen SKUs:
- Basic
- Standard
Hier ist ein kurzer Überblick über die Unterschiede zwischen beiden SKUs.
| Feature | Basic SKU | Standard SKU |
|---|---|---|
| Verbindung zu Ziel-VMs in gepeerten virtuellen Netzwerken | Verfügbar | Verfügbar |
| Zugriff auf Private Keys von Linux-VMs in Azure Key Vault (AKV) | Verfügbar | Verfügbar |
| Host-Skalierung | N/A | Verfügbar |
| Benutzerdefinierten eingehenden Port festlegen | N/A | Verfügbar |
| Verbindung zu Linux-VM per RDP | N/A | Verfügbar |
| Verbindung zu Windows-VM per SSH | N/A | Verfügbar |
Heute werfen wir einen Blick auf die beiden oben genannten neuen Preview-Features. Diese Features befinden sich in der Preview und sind für die „Standard SKU“ verfügbar. Okay, starten wir mit dem ersten.
IP-basierte Verbindung
Ein cooles neues Feature. Früher konntet ihr mit der „Basic“-SKU nur VMs erreichen, die in Azure gehostet werden und im selben oder einem gepeerten vNet liegen. Mit der neuen SKU und dem neuen Preview-Feature könnt ihr euch jetzt mit VMs verbinden, die vom Azure Bastion Host erreichbar sind. Ein großer Fortschritt und aus meiner Sicht der perfekte Weg, den Azure Bastion Host in ein Hybrid-Cloud-Szenario einzubringen. Das nächste Preview-Feature ist ebenfalls sehr interessant.
Native Client-Unterstützung
Okay, beginnen wir mit der Vergangenheit. Früher konntet ihr mit der „Basic“-SKU nur über einen HTML-kompatiblen Browser auf VMs in Azure zugreifen, was für alle aktuellen Browser gilt. Mit der „Standard“-SKU könnt ihr euch jetzt jedoch über den nativen Windows-Client (MSTSC) über die private IP mit der VM verbinden.
Private IP, wie soll das ohne VPN funktionieren?
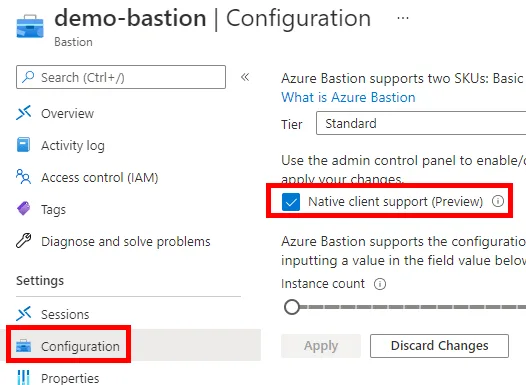
Vertraut mir, es funktioniert. Bevor wir das tun können, müssen wir das Feature aber bei der Installation oder in bestehenden „Standard“-SKU-Umgebungen aktivieren. Die Einstellung findet ihr im Bereich „Configuration“ von Azure Bastion.
Native Client-Unterstützung aktivieren
Die neueste Azure CLI installieren
Dann müssen wir die neueste Azure CLI-Version installieren. Ihr findet sie hier.
Wenn alles installiert und konfiguriert ist, nutzen wir die Azure CLI, um uns über die private IP mit der VM zu verbinden. Öffnet dazu die Kommandozeile und führt zuerst den folgenden Befehl aus
az login
az account list
az account set --subscription "<subscription ID>"
Der obige Befehl meldet euch bei Azure AD an, ruft alle Subscriptions ab und wählt die richtige Subscription aus, in der der Azure Bastion-Dienst installiert ist. Mit dem folgenden Befehl könnt ihr euch über die private IP mit einer Linux- oder Windows-VM verbinden.
Verbindung zur Linux-VM:
az network bastion ssh --name "<BastionName>" --resource-group "<ResourceGroupName>" --target-resource-id "<VMResourceId>" --auth-type "AAD"Verbindung zur Windows-VM:
az network bastion rdp --name "<BastionName>" --resource-group "<ResourceGroupName>" --target-resource-id "<VMResourceId>"Es gibt noch weitere Voraussetzungen. Um euch mit einer VM zu verbinden, benötigt ihr eine der folgenden RBAC-Berechtigungen.
- Reader-Rolle auf der virtuellen Maschine.
- Reader-Rolle auf der NIC mit der privaten IP der virtuellen Maschine.
- Reader-Rolle auf der Azure Bastion-Ressource.
- Rolle Virtual Machine Administrator Login oder Virtual Machine User Login, wenn ihr die Azure AD-Anmeldemethode verwendet.
Zum Schluss
Wie oben erwähnt, liebe ich den Azure Bastion-Dienst, und jetzt gibt es verschiedene SKUs. Für die Grundlagen reicht aus meiner Sicht die Basic-SKU, aber für Enterprise-Umgebungen solltet ihr die „Standard“-SKU in Betracht ziehen, weil sie deutlich mehr Features und Auto-Scaling-Optionen bietet.